互聯網企業網絡信息安全實踐與安全服務 構建數字時代的信任基石

引言
在數字化浪潮席卷全球的今天,互聯網企業已成為社會經濟運轉的重要樞紐。伴隨著業務的高速擴張與數據的爆炸式增長,網絡信息安全威脅也日益復雜嚴峻。從數據泄露到勒索軟件,從供應鏈攻擊到高級持續性威脅(APT),安全事件不僅造成巨額經濟損失,更嚴重侵蝕用戶信任與企業聲譽。因此,系統化、實戰化的網絡信息安全實踐,以及專業高效的互聯網安全服務,已成為互聯網企業生存與發展的生命線。
一、互聯網企業網絡信息安全的核心實踐
1. 建立縱深防御體系
互聯網企業需摒棄單點防護思維,構建覆蓋網絡、主機、應用、數據、終端及人的多層次防御體系。這包括:部署下一代防火墻、入侵檢測與防御系統(IDS/IPS)、Web應用防火墻(WAF);實施嚴格的網絡分段與零信任架構;對關鍵服務器進行加固與最小權限管理。
2. 數據安全全生命周期管理
數據是互聯網企業的核心資產。實踐應涵蓋數據分類分級、加密存儲與傳輸、動態脫敏、訪問控制、防泄露(DLP)以及安全銷毀。遵循GDPR、個人信息保護法等合規要求,建立數據安全治理委員會,定期開展數據安全影響評估。
3. 安全開發與DevSecOps
將安全左移,融入軟件開發生命周期(SDLC)。通過威脅建模、代碼審計、交互式應用安全測試(IAST)、軟件成分分析(SCA)等手段,早期發現并修復漏洞。推行DevSecOps文化,實現安全與開發運維的自動化協同。
4. 持續安全監測與應急響應
建立7x24小時安全運營中心(SOC),利用SIEM、SOAR、UEBA等技術,聚合分析日志與流量,及時發現異常行為。制定并演練應急預案,確保安全事件發生時能快速遏制、根除、恢復與。
5. 人員安全意識與培訓
技術手段之外,人是最關鍵也最薄弱的環節。定期開展釣魚演練、安全編碼培訓、合規意識教育,將安全納入績效考核,形成“人人有責”的安全文化。
二、互聯網安全服務的價值與類型
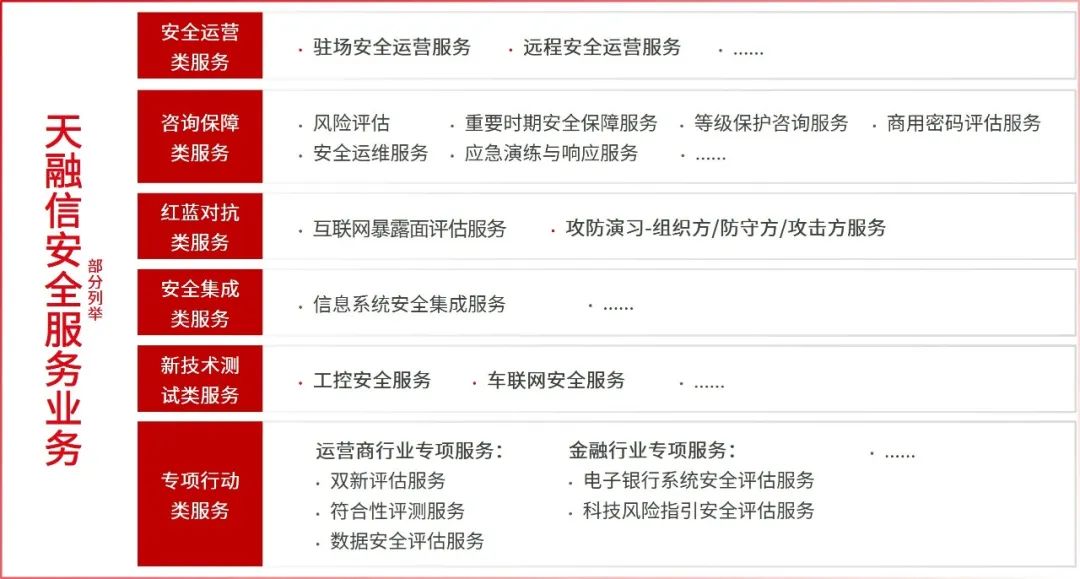
面對日益專業化的攻擊與有限的安全人才,多數互聯網企業難以完全依靠自身力量應對所有風險。此時,專業的互聯網安全服務成為重要補充。其主要類型包括:
- 安全評估與咨詢服務:如滲透測試、代碼審計、風險評估、合規咨詢,幫助企業摸清家底。
- 安全托管服務(MSS):提供遠程安全監控、設備管理、事件分析與響應,降低運營成本。
- 云安全服務:包括云WAF、DDoS防護、云堡壘機、云態勢感知等,適應云原生架構。
- 應急響應與取證服務:在遭受攻擊后,提供快速介入、損失控制、攻擊溯源與法律取證支持。
- 安全培訓與意識服務:定制化課程與模擬演練,提升全員安全素養。
選擇安全服務時,企業應重點考察服務商資質、團隊經驗、響應速度、服務SLA及是否具備實戰攻防背景。
三、實踐與服務的融合:最佳模式探索
真正的安全效力,來源于企業自身實踐與外部專業服務的有機融合。建議互聯網企業采取以下模式:
1. “自建核心能力 + 外包非核心環節”:保留安全架構、策略制定、核心數據保護等關鍵能力,將監控、滲透測試、應急響應等交給專業團隊。
2. 常態化攻防演練:定期組織紅藍對抗,邀請外部安全服務團隊模擬真實攻擊,檢驗防御體系與響應流程。
3 SASE與零信任落地:結合云安全服務,構建軟件定義邊界,實現動態、細粒度的訪問控制。
4. 威脅情報共享:加入行業ISAC,采購高質量威脅情報,提升對新型攻擊的預見性。
網絡信息安全沒有終點,只有持續進化的過程。互聯網企業必須將安全視為業務使能器,而非成本中心。通過扎實的內部實踐,善用專業的互聯網安全服務,并推動二者深度融合,方能在波詭云譎的數字世界中構筑可信、韌性的安全防線,贏得用戶與市場的長久信任。
如若轉載,請注明出處:http://www.aobaohui.com.cn/product/20.html
更新時間:2026-10-13 21:16:42